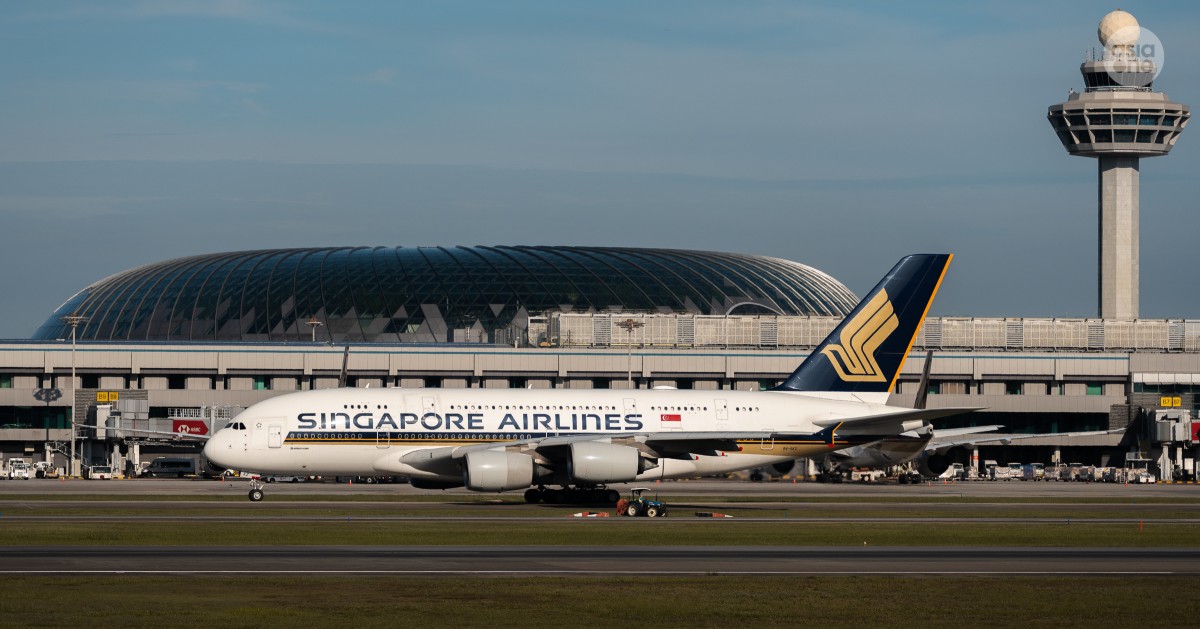
SINGAPURA – Singapore Airlines (SIA) mengesahkan kira-kira 46,000 rekod tempahan penumpangnya mungkin terjejas dalam insiden keselamatan siber yang melibatkan Amadeus, pembekal teknologi tempahan yang menyokong sebahagian proses tempahan syarikat penerbangan itu.
SIA berkata insiden tersebut tidak melibatkan pencerobohan sistem IT miliknya sendiri. Kenyataan itu dikeluarkan pada Selasa (3 November).
Apa data yang terdedah?
Menurut jurucakap SIA, data yang diakses tanpa kebenaran termasuk nama pelanggan, nombor rujukan tempahan, jadual perjalanan dan kelas tempahan.
Untuk kira-kira 620 rekod tempahan, maklumat tambahan mungkin turut diakses, iaitu alamat e-mel, nombor telefon, butiran dokumen perjalanan dan nombor keahlian KrisFlyer.
Amadeus pula dilaporkan berkata tiada bukti data pembayaran atau kewangan diakses.
Langkah SIA
Sebagai langkah berjaga-jaga, SIA menghubungi terus pelanggan terjejas yang mempunyai penerbangan akan datang untuk menukar nombor rujukan tempahan mereka. Syarikat itu turut memaklumkan perkara tersebut kepada pihak berkuasa berkaitan dan memohon maaf kepada pelanggan.
Bukan SIA sahaja
Insiden ini melanda banyak syarikat penerbangan yang menggunakan perkhidmatan Amadeus:
- Cathay Pacific melaporkan kira-kira 53,000 tempahan terjejas pada 30 Oktober. Syarikat itu berkata akses tanpa kebenaran berlaku antara Ogos 2023 dan September 2026, menggunakan bukti kelayakan log masuk akaun sistem di Amadeus. Pesuruhjaya Privasi Hong Kong telah memulakan siasatan.
- Japan Airlines melaporkan sekitar 92,000 pelanggan terjejas, manakala ANA menyebut sehingga 37,800 penumpang.
- Korean Air, Asiana Airlines dan Condor juga mengesahkan terjejas.
- Malaysia Airlines dilaporkan berkata sebahagian maklumat pelanggannya mungkin terjejas.
Angka-angka ini merujuk unit berbeza (tempahan, rekod atau individu) dan tidak boleh dicampurkan.
Apa kata Amadeus?
Dalam satu kenyataan yang disiarkan pada Oktober, Amadeus berkata ia mengetahui kewujudan kelemahan pada persekitaran paparan tempahan perjalanan, yang menyebabkan sebahagian data paparan tempahan boleh diakses. Syarikat itu berkata siasatan masih berjalan, tiada tanda kelemahan itu dieksploitasi untuk tujuan perisian tebusan, dan pembaikan serta pemantauan lebih ketat telah dilaksanakan.
Cara sebenar pencerobohan berlaku masih belum jelas. Kenyataan Amadeus menyebut kelemahan perisian, manakala Cathay merujuk penggunaan bukti kelayakan akaun sistem. Setakat ini tiada sumber yang mengesahkan sama ada kedua-duanya berkait.
Insiden ketiga sejak 2021
Laporan media Singapura menyebut ini insiden ketiga yang menjejaskan SIA sejak Februari 2021, apabila kira-kira 580,000 ahli KrisFlyer dan PPS terjejas akibat pencerobohan pada pembekal sistem lain, SITA.
Waspada penipuan
Korean Air menasihatkan pelanggannya supaya tidak membuka pautan atau lampiran daripada sumber tidak jelas, terutamanya mesej yang meminta maklumat peribadi. Nasihat yang sama wajar diikuti penumpang syarikat penerbangan lain yang terjejas, kerana nombor rujukan dan butiran perjalanan boleh disalahgunakan dalam mesej penipuan.
Sumber
- AsiaOne – Over 40,000 Singapore Airlines booking records affected by third-party data breach
- Reuters (melalui 1027wbow.com) – Singapore Airlines says 46,000 booking records affected by Amadeus breach
- Tabla – SIA Booking Records Affected By 3rd Party Data Breach
- Cathay Pacific – kenyataan insiden data (30 Okt 2026)
- The Star/Bloomberg – Cathay Pacific joins growing list of airlines hit by data breach
- BleepingComputer – Japan Airlines suffers third-party data breach
- ID Tech Wire – Amadeus Breach Exposes Passport Numbers of JAL and ANA Customers
- Dim Sum Daily – Hong Kong privacy watchdog probes Cathay Pacific data exposure
- VisaVerge – Amadeus cyberattack exposes passenger data at four Asian carriers
- Amadeus – kenyataan Oktober